Tři falešní administrátoři a jeden zapomenutý plugin: rozbor napadeného WordPressu
Většinu hacknutých webů nenapadne žádný hacker v kapuci, ale automat, který hledá známé díry v neaktualizovaných pluginech. Přesně takový případ jsme teď řešili. Útočník měl ve webu vlastní administrátorské účty a pět týdnů si toho nikdo nevšiml. Ukážeme, co jsme v databázi našli, jak se dostal dovnitř a co z toho plyne pro váš web.
Co jsme v napadeném webu našli
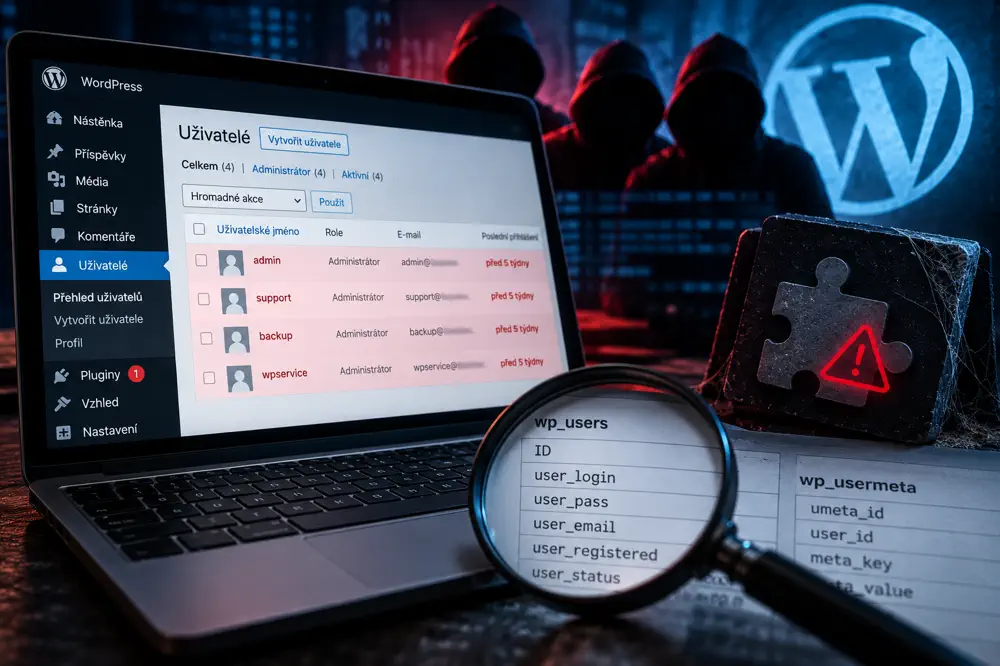
Web běžel na WordPressu u jiného hostingu a nikdo se o něj dlouho nestaral. Při převzetí jsme prošli celou databázi a našli tohle:
- Tři falešné administrátorské účty s náhodnými jmény. Vznikly tři dny po sobě na konci srpna a jeden z nich byl v době kontroly pořád přihlášený.
- Škodlivý plugin, který si útočník nainstaloval a aktivoval. V souborech webu po sobě nechal i takzvaný webshell, tedy „zadní vrátka“, přes která se dá web ovládat i bez přihlášení.
- Pět týdnů bez povšimnutí. Web dál normálně fungoval, takže majitel neměl důvod něco zkoumat.
Dobrá zpráva: obsah stránek, formuláře ani měřicí kódy útočník neměnil. Takové štěstí ale napadené weby mívají jen málokdy.
Jak se útočník do WordPressu dostal
Nejpravděpodobnější vstupní branou byl zastaralý plugin pro cookie lištu. Zůstal ve verzi z roku 2024, i když pro ni existovala veřejně známá bezpečnostní chyba. Pozadu byly i další pluginy.
Na cílený útok to nevypadá:
- Administrátoři mají náhodná jména a vznikali den po dni. Tak se chová bot, který se pravidelně vrací na otevřenou díru.
- Hádání hesla to nebylo. Přihlášení do administrace bylo přesunuté na neobvyklou adresu.
- Web neměl žádný bezpečnostní plugin, tedy ani firewall, ani ochranu přihlášení. Navíc ho dva roky nikdo neaktualizoval.
Jádro WordPressu se dnes většinou aktualizuje samo, s pluginy to ale tak není. A nejvíc ohrožené bývají právě placené pluginy, které se aktualizují jen s platnou licencí.
Jak jsme napadený web vyčistili
Smazat podezřelý plugin a účty nestačí. Webshell nebo upravené soubory mohou zůstat schované jinde a útočník se vrátí. Postupovali jsme proto takhle:
- Čistá instalace WordPressu a všech pluginů z oficiálních zdrojů, nic se nekopírovalo ze starého FTP.
- Vyčištění databáze: odstranění falešných účtů, škodlivého pluginu, všech přihlašovacích relací a dočasných dat. Obsah webu zůstal beze změny.
- Ze starých souborů jen obrázky a PDF, žádné skripty.
- Nová hesla a bezpečnostní klíče pro všechny uživatele i databázi. Přegenerovat je dobré i licenční klíče placených pluginů, které jsou uložené v databázi.
- Aktualizace všeho, co na webu zůstalo, aby se stejná díra nedala zneužít znovu.
Jak poznat, že je váš WordPress napadený
Napadený web často vypadá úplně normálně. Vyplatí se občas zkontrolovat:
- Uživatele v administraci: nejsou tam administrátoři, které neznáte?
- Seznam pluginů: nepřibylo tam něco, co jste neinstalovali?
- Výsledky ve vyhledávání: neobjevují se u vašeho webu cizí stránky, spam nebo podivné jazyky?
- Přesměrování: neposílá web občas návštěvníky jinam, třeba jen z mobilu?
- Upozornění od hostingu nebo od Googlu na malware či podezřelou aktivitu.
Jak se napadení WordPressu bránit
- Pravidelně aktualizujte pluginy a šablonu, nejen jádro WordPressu. Placené pluginy hlídejte zvlášť.
- Mažte nepoužívané pluginy. Co na webu není, to se nedá zneužít.
- Používejte bezpečnostní plugin s firewallem a ochranou přihlášení.
- Před aktualizací si udělejte zálohu a po aktualizaci zkontrolujte, že web funguje.
- Občas se do webu podívejte. Tady by pět týdnů útočníka v administraci odhalil jediný pohled do seznamu uživatelů.
Stoprocentní ochranu nedá nikdo. Pravidelná péče ale laťku zvedne natolik, že automaty jdou o dům dál.
Jak to řešíme u nás
Každý web na našem webhostingu (od 149 Kč měsíčně bez DPH) má v ceně bezpečnostní plugin Defender Pro s firewallem, ochranou přihlášení a kontrolou malwaru. Na běžném hostingu si ho musíte pořídit a nastavit sami, nebo web zůstane bez ochrany, jako v tomto případě. K tomu je v ceně komprese a cache přes WP Compress, certifikát a denní zálohy na úrovni serveru.
Ve Správě webu (249 Kč měsíčně bez DPH) za vás navíc hlídáme aktualizace WordPressu, šablony i pluginů. Před aktualizací web zálohujeme a po ní kontrolujeme, že všechno funguje. Přesně tohle by v popsaném případě útoku zabránilo.
Další aktuality ze světa webů
Prohlédněte si naše další články o tvorbě webových stránek, optimalizaci WordPressu, SEO a správě webu. Najdete zde praktické návody, zkušenosti z praxe i tipy, jak mít rychlý, bezpečný a úspěšný web, který přivádí zákazníky.