Kritická díra v PHP? Na našem hostingu už je zalepená
NÚKIB varuje před zranitelnostmi php2shell, kvůli kterým může útočník převzít server bez přihlášení. Co to znamená pro váš web a proč weby na našem hostingu řešit nemusíte.
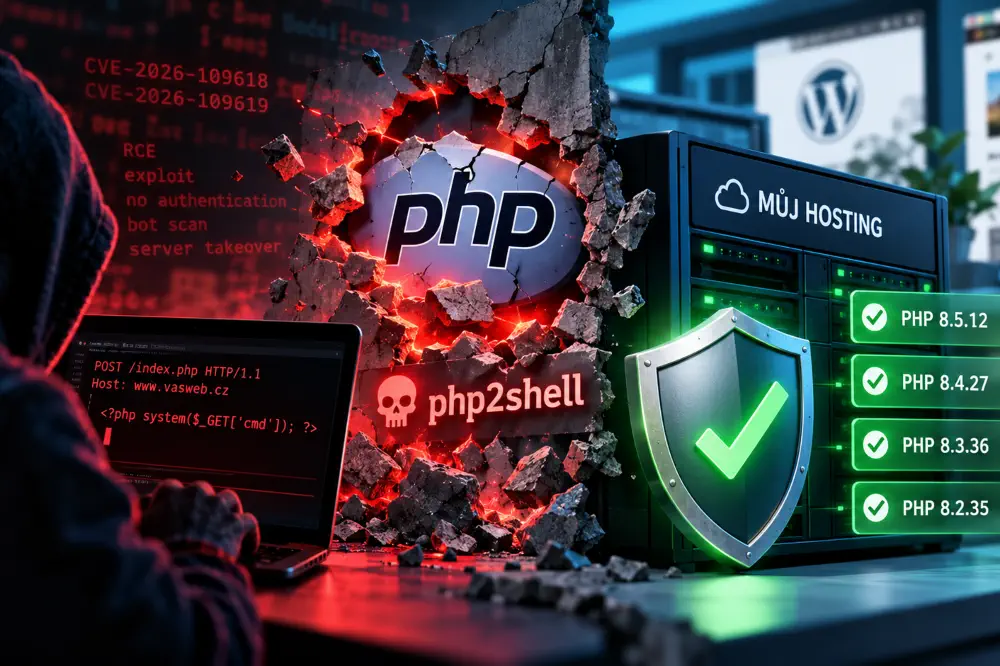
Ve středu 21. října vydal Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) varování, které v IT světě nepatří mezi ta, co se dají odložit na příští týden. Týká se PHP, tedy jazyka, na kterém běží WordPress a s ním zhruba většina webů, které znáte.
Dobrá zpráva hned na začátek: pokud máte web na našem hostingu, je už vše opraveno. Nemusíte nic dělat. Pokud ne, čtěte dál.
Co se vlastně stalo
V PHP byly objeveny dvě kritické zranitelnosti (CVE-2026–109618 a CVE-2026–109619), souhrnně přezdívané php2shell. Ten název docela přesně vystihuje, o co jde: útočník může přes chybu v PHP získat možnost spouštět na serveru vlastní příkazy.
Co je na tom nejhorší:
Útočník se nemusí nikam přihlašovat. Nepotřebuje heslo do administrace ani žádný přístup. Stačí, že web běží na zranitelné verzi PHP.
Postup zneužití je veřejně dostupný. Nejde o teoretickou hrozbu z laboratoře. Návod, jak chybu využít, je venku a automatizované boty už tradičně skenují internet a hledají, kde to zkusit.
Nepomůže dobré heslo, bezpečnostní plugin ani firewall ve WordPressu. Chyba je o patro níž, v samotném PHP na serveru. Jediným řešením je aktualizace.
NÚKIB proto doporučuje aktualizovat okamžitě, na opravené verze PHP 8.2.35, 8.3.36, 8.4.27 nebo 8.5.12.
Co může útočník udělat, když se dostane dovnitř
Spuštění vlastního kódu na serveru je v podstatě nejhorší scénář. Útočník může podstrčit do webu škodlivý kód, přesměrovávat návštěvníky na podvodné stránky, rozesílat ze serveru spam, krást data z formulářů nebo databáze, případně si nechat zadní vrátka na později.
Vy si přitom dlouho ničeho nevšimnete. O problému se často dozvíte až ve chvíli, kdy vás Google označí jako nebezpečný web nebo vám přestanou chodit e-maily, protože server skončil na blacklistu.
Jak jsme to vyřešili u nás
Nijak dramaticky, a to je přesně pointa.
Hosting pro naše klienty provozujeme ve spolupráci s ověřeným partnerem SvětHostingu.cz. Opravy byly nasazené ve středu odpoledne a večer, tedy ještě v den, kdy NÚKIB varování zveřejnil, a to pro všechny verze PHP 5.6 až 8.5. Ve čtvrtek pak přišly na řadu i všechny zbývající starší verze, až po PHP 5.2.
Takže zatímco se zpráva teprve šířila médii, weby našich klientů už byly zabezpečené. Nikdo nám nemusel volat, nikdo nemusel nic schvalovat, nikdo nemusel nic platit navíc.
Přesně o tom jsme psali minule v článku o napadeném WordPressu u cizího hostingu: bezpečnost webu se neřeší ve chvíli, kdy hoří. Řeší se tím, že se o něj někdo průběžně stará a ví, co dělat, když přijde problém.
Co dělat, když máte web jinde
Pokud váš web běží na jiném hostingu, doporučujeme:
- Zeptejte se svého poskytovatele, jestli už PHP aktualizoval. Seriózní hosting vám odpoví rychle a konkrétně.
- Zjistěte, na jaké verzi PHP váš web běží. Ve WordPressu to najdete v Nástroje → Stav webu → Informace → Server.
- Pokud máte vlastní server nebo VPS, aktualizace je na vás, a to hned.
- Pokud hosting mlčí nebo neví, je to dobrý signál k zamyšlení, jestli je to ten správný partner pro váš web.
To, že poskytovatel opravil i prastaré verze jako PHP 5.x nebo 7.x, je od něj velmi slušné. Ale neznamená to, že je v pořádku na nich zůstávat. Tyto verze už oficiálně nedostávají bezpečnostní podporu a tahle oprava je spíš výjimka než pravidlo. Pokud váš web běží na staré verzi PHP, je to tikající bomba, a stojí za to ho převést na aktuální verzi dřív, než přijde další problém, na který už oprava nebude.